Блог
-
Куда сохранять файлы приложения: тома, S3 и деплой в Inquir
Почему файлы исчезают после пересоздания контейнера, когда нужен постоянный том и как проверить загрузки, права доступа и восстановление в Inquir.
Inquir Compute · · 3 мин чтения -
Миграции PostgreSQL: как обновлять схему и сохранять путь отката
Практический план изменения схемы PostgreSQL: совместимость двух версий API, backfill, блокировки, проверка копии и порядок релизов в Inquir.
Inquir Compute · · 3 мин чтения -
Health check и SIGTERM: как подготовить API к обновлениям
Зачем различать живой процесс и готовое приложение, как завершать HTTP-запросы при SIGTERM и что проверять после релиза в Inquir Compute.
Inquir Compute · · 3 мин чтения -
Dockerfile для production: сборка, кэш и запуск в Inquir
Разбираем Dockerfile для Node.js и TypeScript: отдельные стадии, lock-файл, пользователь процесса, секреты и проверка контейнера перед деплоем.
Inquir Compute · · 3 мин чтения -
Контейнер собрался, но приложение не работает: диагностика в Inquir
Как проверить сборку, процесс, реплики, health check и production-релиз приложения через CLI Inquir Compute.
Inquir Compute · · 2 мин чтения -
Как подключить приложение к приватному PostgreSQL в Inquir
Создание PostgreSQL в проекте Inquir, DATABASE_URL, пул соединений, постоянный том и проверка резервных копий.
Inquir Compute · · 2 мин чтения -
Деплой React и Vite: nginx, маршруты SPA и кэш
Как собрать React-приложение, настроить nginx для вложенных маршрутов, разделить кэш HTML и assets и разместить сайт в Inquir Compute.
Inquir Compute · · 2 мин чтения -
Как разместить Node.js и Express API в Inquir Compute
Пошаговый запуск Express API в Inquir Compute: Dockerfile, переменные, проверка HTTP, новый релиз и откат приложения.
Inquir Compute · · 2 мин чтения -
VPS, PaaS или Kubernetes: где разместить небольшой парк сервисов
Сравниваем VPS, PaaS и Kubernetes по эксплуатации, ресурсам, сети и данным. Как проверить платформу на одном сервисе и сохранить путь назад.
Команда Inquir Compute · · 4 мин чтения -
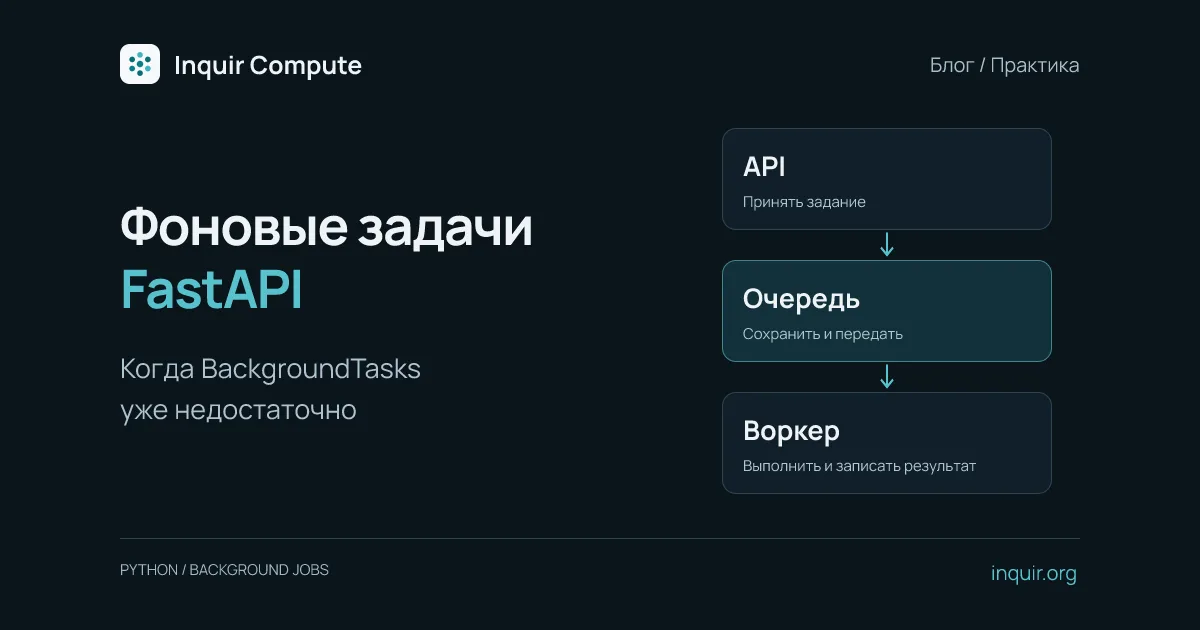
Фоновые задачи FastAPI: когда BackgroundTasks уже недостаточно
Как выбрать между BackgroundTasks и очередью: сохранение заданий, идемпотентность, отдельный воркер и проверки восстановления FastAPI.
Команда Inquir Compute · · 4 мин чтения -
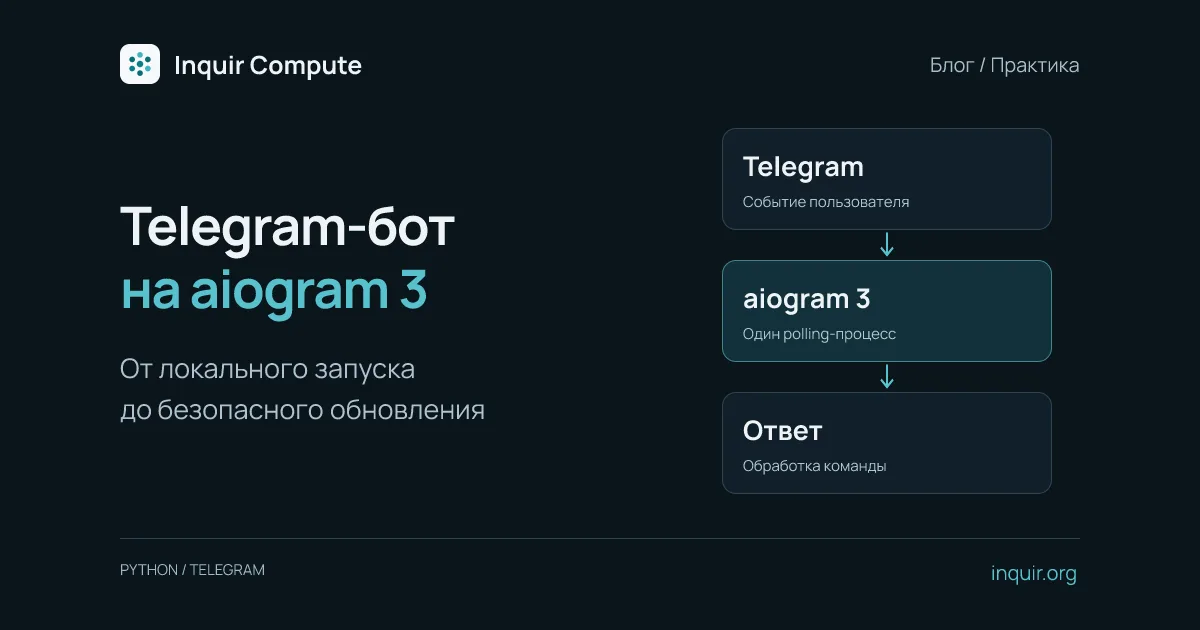
Как развернуть Telegram-бота на aiogram 3 и безопасно обновлять его
Запуск Telegram-бота на aiogram 3: Dockerfile, секреты, одна polling-реплика, безопасное обновление и проверка после перезапуска.
Команда Inquir Compute · · 4 мин чтения -
Как надёжно обрабатывать вебхуки Stripe в serverless
Проверяйте stripe-signature по сырому телу, быстро отвечайте 2xx, дедуплицируйте по event id и выполняйте фулфилмент асинхронно — четыре шага для надёжных вебхуков Stripe в serverless.
Aleksandr Kubarskii · · 11 мин чтения -
Секреты и переменные окружения для serverless-функций
Почему serverless-секреты должны жить в per-function конфигурации и внедряться как env vars — вне кода, промптов и клиентских бандлов. Граница auth-против-config и честные рамки: хранилище конфигурации, а не менеджер секретов.
Aleksandr Kubarskii · · 11 мин чтения -
Три шага для создания endpoint в Inquir Compute
Быстрый путь от идеи до рабочего endpoint: напишите обработчик, протестируйте его прямо в браузере и опубликуйте маршрут через встроенный API Gateway.
Aleksandr Kubarskii · · 4 мин чтения -
REST API на serverless-функциях
Прагматичный гайд по serverless REST API на функциях за шлюзом: сопоставляем ресурсы с маршрутами, включаем авторизацию по API-ключу на API gateway, фиксируем форму запроса и ответа, добавляем курсорную пагинацию и единый контракт ошибок и честно разбираем лимиты.
Aleksandr Kubarskii · · 10 мин чтения -
Наблюдаемость в serverless: трейсы, логи и история выполнения
К эфемерным контейнерам не подключиться по SSH. Разбираем, как история выполнения на каждый вызов — трейсы, структурированные логи, число повторов и хранение 30 дней — позволяет отладить упавший вебхук, ставить алерты на долю ошибок и отвечать на «что случилось с запросом X?» одним обращением по ключу.
Aleksandr Kubarskii · · 9 мин чтения -
Идемпотентность: как сделать вебхуки и фоновые задачи безопасными для повтора
At-least-once доставка означает, что один и тот же вебхук придёт не раз — дубликаты неизбежны. Разбираем паттерн ключа идемпотентности, upsert и то, где помогают дедуп startNew, повторы и dead-letter-очередь Inquir, а где идемпотентным обязаны быть вы.
Aleksandr Kubarskii · · 11 мин чтения -
Serverless ML-инференс на Python: ONNX на CPU, загрузка один раз
Обслуживайте обученную модель за HTTP-маршрутом без собственного сервера моделей. Паттерн «загрузить один раз» на уровне модуля, ONNX и scikit-learn как слои, бюджеты памяти и таймаута, тёплые пулы и честные ограничения: только CPU.
Aleksandr Kubarskii · · 12 мин чтения -
Как обрабатывать вебхуки GitHub на serverless
Проверяйте x-hub-signature-256 timing-safe HMAC (или включите turnkey-режим webhookMode: 'github'), маршрутизируйте по x-github-event, дедуплицируйте по x-github-delivery, быстро отвечайте 200 и запускайте CI/CD, ботов и уведомления в async-фоновых задачах.
Aleksandr Kubarskii · · 11 мин чтения -
Многошаговые serverless-пайплайны: повторы, ветвление и согласование человеком
Моделируйте длинную многошаговую работу как serverless-пайплайн из небольших шагов — у каждого свой таймаут, повторы и запись о запуске — с ветвлением, fan-out/fan-in, гейтами согласования человеком и запуском по cron.
Aleksandr Kubarskii · · 12 мин чтения